OTセキュリティとは? ITセキュリティとの違いと課題への対策
工場が安定した稼働を維持することは、生産コストの削減や品質の確保、現場における安全の確保につながります。
しかし、デジタル技術の進展によるスマート化に伴い、外部ネットワークを介したサイバー攻撃への備えが必要になっています。システム障害が起きれば、生産ラインの停止やデータの漏えい・改ざんにつながるおそれがあります。
このようなリスクに備える取り組みが、製造機器・設備を制御するOT(Operational Technology)のシステムを守るOTセキュリティです。
この記事では、OTセキュリティの概要と必要性が高まる背景、取り組むうえでの課題、対策を進めるポイントについて解説します。
この記事でわかること
OTセキュリティの保護対象と侵入経路
外部接続の拡大や事業への影響から見た対策の必要性
ITセキュリティとの違いとOT特有の課題
資産把握から防御・監視・復旧までの進め方
OTセキュリティとは
OTセキュリティとは、工場やプラント、社会インフラなどを構成する物理的な設備機器を制御するOTシステムにおけるセキュリティを指します。製造業の分野において、OTシステムに当たるのは生産現場にある制御装置や機器などです。
具体的な保護対象には、製造設備を制御するPLC(Programmable Logic Controller)があります。設備や工程を監視・制御するSCADA(Supervisory Controland Data Acquisition)、分散制御システムであるDCS(Distributed Control System)も対象です。これらを操作・管理する端末や、設備間を結ぶネットワークも保護します。
OTセキュリティの必要性が高まっている背景の一つが、工場の外部接続の拡大です。従来、工場のOTシステムは、工場内のネットワークで完結する構成に設計されていました。しかし、IoT(Internet of Things)を活用した設備データの収集や遠隔保守などに伴い、情報システムやクラウドサービスと接続する機会が増えています。
外部接続は生産状況の把握や業務の効率化に役立つ一方で、攻撃者が侵入できる経路を増やす点に注意が必要です。閉じたネットワークを前提とした設備や運用のままでは、接続先や利用方法の変化に対策が追いつかない場合があります。
ただし、インターネットに直接接続していない工場でも、対策が不要になるわけではありません。保守用パソコンやUSB(Universal Serial Bus)メモリなどの持ち込み機器・媒体も侵入経路になります。遠隔保守の接続経路から、マルウェア感染や不正アクセスが発生する可能性もあります。
攻撃による影響が情報の漏えいにとどまらない点も、対策が必要な理由です。OTシステムが攻撃を受ければ、生産ラインの停止や製造機器の故障を招くおそれがあります。制御の異常は製品の品質や人・設備の安全にも影響し、復旧までの操業停止は納期遅延や取引上の信用低下につながる可能性があります。
自社のOTシステムが直接攻撃されなくても、生産に影響が及ぶ場合があります。取引先のシステム障害によって部品供給や受発注が滞れば、自社の生産も止まりかねません。自社工場だけでなく、サプライチェーンを含む事業継続の観点から対策を検討する必要があります。
こうしたリスクへの対応に向けて、工場向けの規格やガイドラインも整備されています。対策を進める際には、自社のリスクに加え、適用される法令や業界の指針、取引先から求められる管理事項の確認も必要です。要求される対策は業種や契約条件で異なるため、特定の規格への準拠をすべての企業に一律で求めるものではありません。
このように、外部接続の拡大、生産や安全への影響、サプライチェーンへの波及、規格や取引上の要求への対応が、OTセキュリティの必要性を高めています。OTセキュリティは、制御機器・設備、ネットワーク、関連情報を守り、安全性と生産の継続性を確保する取り組みです。
参考:工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン(METI/経済産業省)
参考:Guide to Operational Technology (OT) Security
【関連記事】
ITセキュリティとの違い
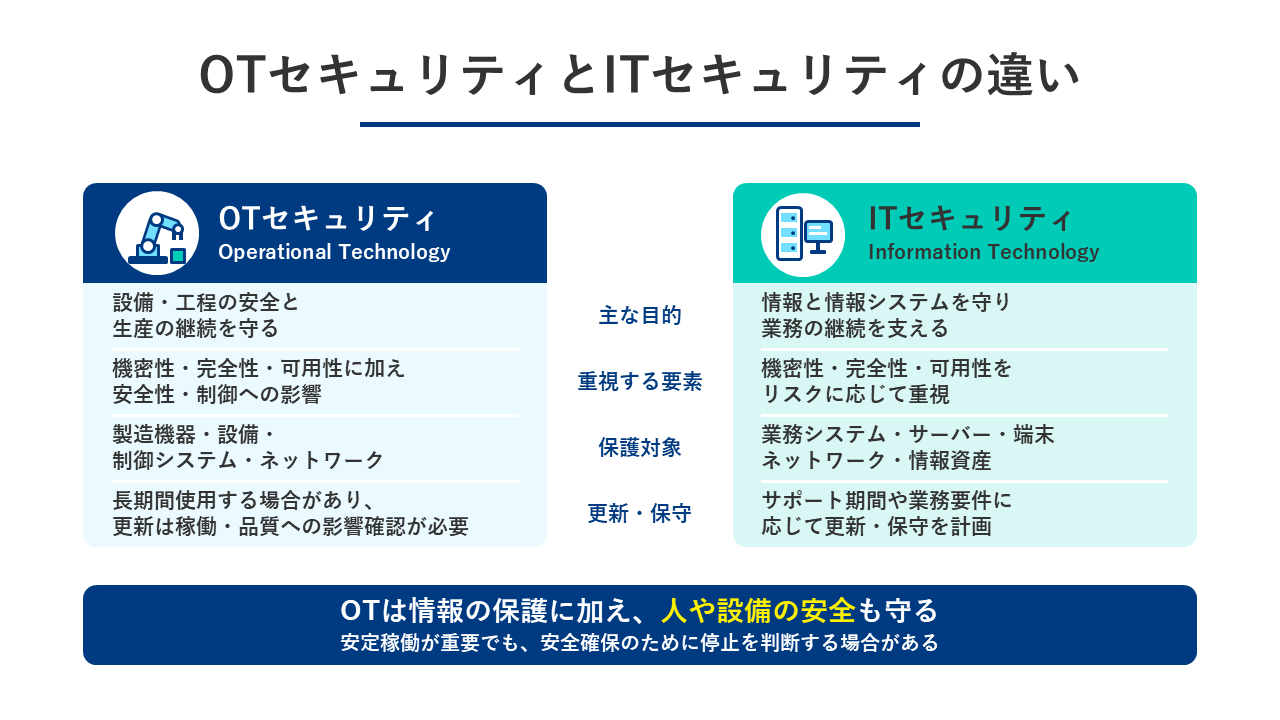
IT(Information Technology)は「情報技術」を意味します。ITセキュリティは、ITシステム全般に対するセキュリティを指しており、OTセキュリティとは目的や保護対象となる資産が異なります。
情報セキュリティでは、機密性・完全性・可用性の3要素を確保します。機密性は権限のない人に情報を開示しないこと、完全性は情報を正確に保つことです。可用性は、必要なときに情報やシステムを利用できる状態を指します。
ITでも業務停止が大きな影響を及ぼすシステムでは、可用性が重視されます。3要素の優先順位は、業務や保護対象によって異なります。
OTでは、これらに加えて人や設備の安全性、制御の正確性、生産への影響を考慮します。安定稼働は重要ですが、危険な状態で稼働を続けるわけではありません。安全を確保するために、停止する判断が必要になる場合もあります。
参考:Guide to Operational Technology (OT) Security
参考:工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン(METI/経済産業省)
OTセキュリティの課題
経営層がOTセキュリティの必要性を十分に把握していない場合には、予算・人員の確保が進まず、現場での対策が行われない可能性があります。
OTセキュリティでは一般的なITシステムのデータ保護だけでなく、工場の特性に応じた製造機器・設備の維持と安全確保のための対策が必要です。
しかし、IT部門とOT部門ではセキュリティ対策の考え方や、必要な知識・技術が異なります。そのため、相互連携が進まず、対策が停滞する可能性があります。
さらに、対策が既存設備や制御に及ぼす影響を確認する必要もあります。更新や設定変更は、可能な範囲で検証環境や試験運用によって確認します。設備メーカーとも調整したうえで、計画された保守・停止時間に実施する流れです。十分な検証が難しい場合も、変更範囲、監視方法、問題発生時の切り戻し手順を定めて進めます。
長期間使用している設備では、OS(Operating System)やソフトウェアのサポートが終了している場合があります。制御機器の仕様によっては、更新や対策ソフトの導入が難しい点も課題です。その場合は、ネットワークの分離やアクセス制限などでリスクを低減しながら、設備の更新計画も検討しましょう。
参考:Guide to Operational Technology (OT) Security
【関連記事】
工場のOTセキュリティ対策を推進するポイント
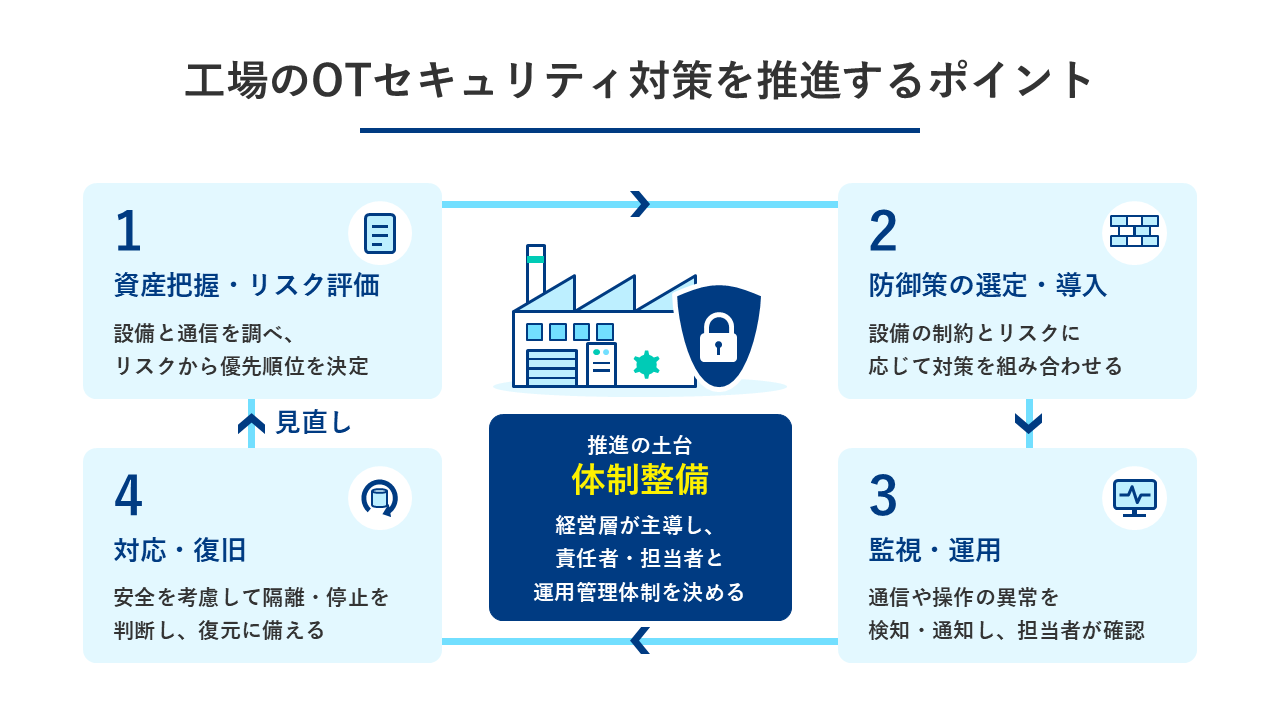
工場のOTセキュリティ対策を推進するには、組織の意識向上を図るとともに社内の運用管理体制を整備することがポイントです。
対策は、設備・通信とリスクの把握、対策の設計・導入、監視を含む運用・見直しの流れで進めます。体制整備に加えて、現状の把握、防御策の選定、異常発生後の対応までを説明します。
対策の段階 | 実施すること |
|---|---|
体制整備 | 経営層の主導と、担当者・責任者の設定 |
資産把握・リスク評価 | 設備と通信を調べ、対策の優先順位を決定 |
防御策の選定・導入 | 設備の制約とリスクに応じた対策の組み合わせ |
監視・運用 | 異常の検知、通知、担当者による確認 |
対応・復旧 | 安全を考慮した隔離・停止判断と復元準備 |
全社的なプロジェクトを立ち上げる
OTセキュリティ対策を推進する第一歩として、経営層が主導となって全社的なプロジェクトを立ち上げることが必要です。
経営層が経営課題の一つにOTセキュリティを位置づけ、社内へ取り組みを宣言することで、IT部門・OT部門を巻き込んだ横断的な対策を推進しやすくなります。
プロジェクトの立ち上げ時には、OTセキュリティ対策の方針を策定します。工場長やカンパニー長へ周知し、OTセキュリティの説明も行いましょう。
IT部門・OT部門などの関連部門と協力・連携体制を構築し、プロジェクトを主導する責任者と担当者を配置します。
運用管理体制を明確にする
OTセキュリティ対策を講じる際は、社内の人員配置や外部リソースの活用も含めて運用管理体制を明確にしておく必要があります。
▼OTセキュリティ対策の運用管理体制
運用管理体制 | 概要 |
既存の体制による運用 | 既存システムの運用管理を行っていたメンバーで、引き続きOTセキュリティに取り組む |
IT部門での運用 | IT部門でOTセキュリティの運用管理を行う |
専門チームによる運用 | IT部門・OT部門のメンバーでOTセキュリティ専門のチームを新たに立ち上げて運用管理を行う |
外部委託による運用 | OTセキュリティの運用管理における全部または一部を外部の組織に委託して運用する |
既存システムを運用しているメンバーまたはIT部門で対策に取り組む場合は、OT領域の知識・技術を有する人材の確保や育成が必要です。専門チームを社内で立ち上げる場合も同様です。自社のみで運用が難しい場合には、外部の組織に委託する方法もあります。
ただし、外部の事業者に運用管理を依頼する場合は、管理責任の範囲を定めておきましょう。自社と委託先の役割が曖昧だと、判断や対応が遅れるおそれがあるためです。
運用形態にかかわらず、設備の変更・停止を承認する責任者、監視アラートの一次確認担当、設備メーカーや保守事業者への連絡担当を定めましょう。IT部門や外部事業者が監視を担当する場合も、生産への影響はOT部門との連携によって判断します。夜間・休日を含め、連絡経路と対応範囲を決めておく必要があります。
設備と通信を把握してリスクを評価する
対策の優先順位を決めるには、工場内の設備と通信を把握し、安全・生産・品質へのリスクを評価します。
設備台帳には、機器名、用途、管理担当、OSやファームウェア、サポート状況を記録します。外部接続や遠隔保守の有無も確認が必要です。
通信については、ITネットワークとOTネットワークの接続点に加え、保守用パソコンやUSBメモリの利用経路を調べましょう。調査方法によっては設備に負荷を与えるため、現場への影響を考慮しなければなりません。既存資料の確認や、流れている通信を受動的に観測する方法などから選びます。
把握した資産と通信に対して、侵入された場合の安全・生産・品質への影響を評価します。侵入経路や既存対策も確認し、被害影響と侵入の可能性を踏まえて優先順位を決める流れです。
整理・評価には、経済産業省の工場システム向け対策資料やチェックリストを活用できます。制御システムの国際規格であるIEC(International Electrotechnical Commission)62443規格群も参考になります。OTの対策をまとめた米国国立標準技術研究所のNIST(National Institute of Standards and Technology)SP 800-82 Rev.3も参照資料の一つです。適用範囲は、自社の業種、設備、取引先からの要求を踏まえて確認しましょう。
参考:Guide to Operational Technology (OT) Security
参考:工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン(METI/経済産業省)
リスクに応じて防御策を組み合わせる
防御策は全設備に一律で導入するのではなく、リスク評価の結果と設備の制約に応じて組み合わせます。
ネットワークでは、ITとOT、または役割の異なる設備群を分け、境界で許可する通信を限定します。遠隔接続は利用者、接続先、利用時間、操作権限を絞ります。接続方式に応じて、多要素認証や操作記録も利用する方法です。
保守用パソコンやUSBメモリなどの持ち込み機器・媒体は、利用を承認制にします。利用前の検査と使用履歴の記録を行い、未確認の機器や媒体が接続されるリスクを抑えることが重要です。
更新・脆弱性の管理では、メーカーの情報とサポート状況を確認し、検証後に更新しましょう。更新できない設備には、通信制限や監視強化などの代替策を検討します。
製品や設定の変更は、前述のとおり設備の稼働・制御への影響を確認し、切り戻し方法を決めたうえで導入します。問題が起きた場合に、変更前の状態へ戻す切り戻し方法も事前に決めておく必要があるでしょう。
継続的なモニタリングを行える仕組みを構築する
工場の稼働時間、遠隔接続の有無、想定される被害に応じて、通信や操作の異常を継続的に検知・通知する仕組みを構築します。24時間稼働する工場などでは、夜間・休日を含む監視と対応体制も検討が必要です。
製造機器・設備へのアクセス状況を監視し、サイバー攻撃を検知する仕組みは、迅速な初動対応につながります。ログを取得して障害発生時の原因を分析すれば、復旧や再発防止策の検討にも役立ちます。
通信監視には、侵入検知システムであるIDS(Intrusion Detection System)などを利用します。制御ネットワークの通信を観測し、通常と異なる通信や不審な接続を検知する仕組みです。遠隔接続、認証、管理端末などのログも収集し、不審な操作を確認できるようにします。
侵入防止システムであるIPS(Intrusion Prevention System)は、検知に加えて通信の遮断も担う点が特徴です。導入する場合は、誤検知による正常通信の遮断や、遅延が制御へ及ぼす影響の検証が必要です。その結果を踏まえて、適用箇所と運用条件を決めます。
異常を検知した後に誰が確認し、誰が設備への対応を判断するかも定めておきます。検知製品は導入して終わりではなく、試験運用や運用後の検知条件の見直しも行うことが大切です。
カメラは設備への物理的な接近や不正操作の把握、センサーは設備状態の異常把握を補助します。ただし、それだけでサイバー攻撃の通信を検知できるわけではありません。ネットワークやログの監視とは目的を分けて利用します。
参考:産業用制御システム向け侵入検知製品等の導入手引書 | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
参考:Guide to Operational Technology (OT) Security
【関連記事】
異常時の対応と復旧手順を整える
異常発生時に安全を確保して復旧できるよう、対応の手順と判断権限を事前に定めます。
手順に含める内容は、担当者への連絡、影響範囲の確認、設備の隔離・停止判断、ログなどの記録保全、復旧です。通信の遮断や設備の停止が、安全に影響する場合もあります。そのため、一律に遮断するのではなく、実施条件と判断する責任者を決めておくことが重要です。
復旧に備えて、システムや設定、制御プログラムなど、復元に必要な情報をバックアップします。本番環境と同時に被害を受けないよう、保管方法にも配慮が必要です。
復元の確認は、稼働や安全への影響を考慮し、可能な範囲で実施しましょう。復旧に要する時間の把握も大切です。復元試験が難しい場合には、バックアップの整合性を確認し、未検証の範囲を整理しておきます。
手順書の見直しは、設備の更新や体制変更に合わせて行うのが基本です。設備メーカー・保守事業者との連絡訓練や、可能な範囲での復旧訓練を行い、実際の対応に備えましょう。
まとめ:OTセキュリティ対策を進めよう
OTセキュリティは、工場の設備や制御システムを脅威から守り、安全性と生産の継続性を確保する取り組みです。工場の外部接続が広がるなか、生産停止や品質への影響だけでなく、取引先を含む事業継続や、規格・取引上の要求への対応という面でも必要性が高まっています。
インターネットに直接接続していない環境にも、持ち込み機器・媒体などを経由するリスクがあります。自社の設備と通信を把握し、被害影響と侵入の可能性に応じて対策の優先順位を決めることが基本です。
対策は監視製品の導入だけでは完結しません。社内の責任分担を定め、設備に合った防御策を組み合わせ、異常時の判断や復旧まで備える必要があるでしょう。安全性と稼働への影響を踏まえて、体制整備から防御、監視、対応・復旧までをつなげることが、安定した生産体制を支えます。
萩原テクノソリューションズは、工場ネットワークのアセスメントから、対策の設計・構築、運用実務者への教育、導入後のサポートまで、OTセキュリティ対策を支援しています。自社工場に合った対策を検討する際は、以下のページで支援内容を確認できます。