製造業のセキュリティ対策はどう進める?特有の課題と実践手順を解説
製造業のセキュリティ対策は、ITとOT(制御技術)両方の知見を組み合わせ、工場の安定稼働を維持しながら安全性を高めるアプローチが求められます。従来は閉鎖的な環境で守られていた工場も、IoT化の進展やサプライチェーンのつながりによってサイバー攻撃のリスクにさらされるようになりました。本記事では、製造業が標的になる背景から、OT環境特有の課題、具体的な対策の進め方と成功のポイントまでを順に整理します。
この記事の要約
- 製造業はIoT化によるネットワーク接続の増加とサプライチェーンのつながりによって標的にされやすい
- 工場設備はシステムの更新や再起動が難しく、サポート切れの古い機器がセキュリティの弱点となる
- ネットワークの分離や持ち込み機器の制限など、既存システムの稼働を妨げない対策が有効である
- セキュリティ対策は、自社の要件整理から始まり、資産とリスクの特定、運用ルールの策定を経て進める
- 経営層が主導し、ITとOTの専門知識を持つ外部の知見を活用しながら全社で取り組む体制が重要である
製造業のセキュリティリスクが高い理由
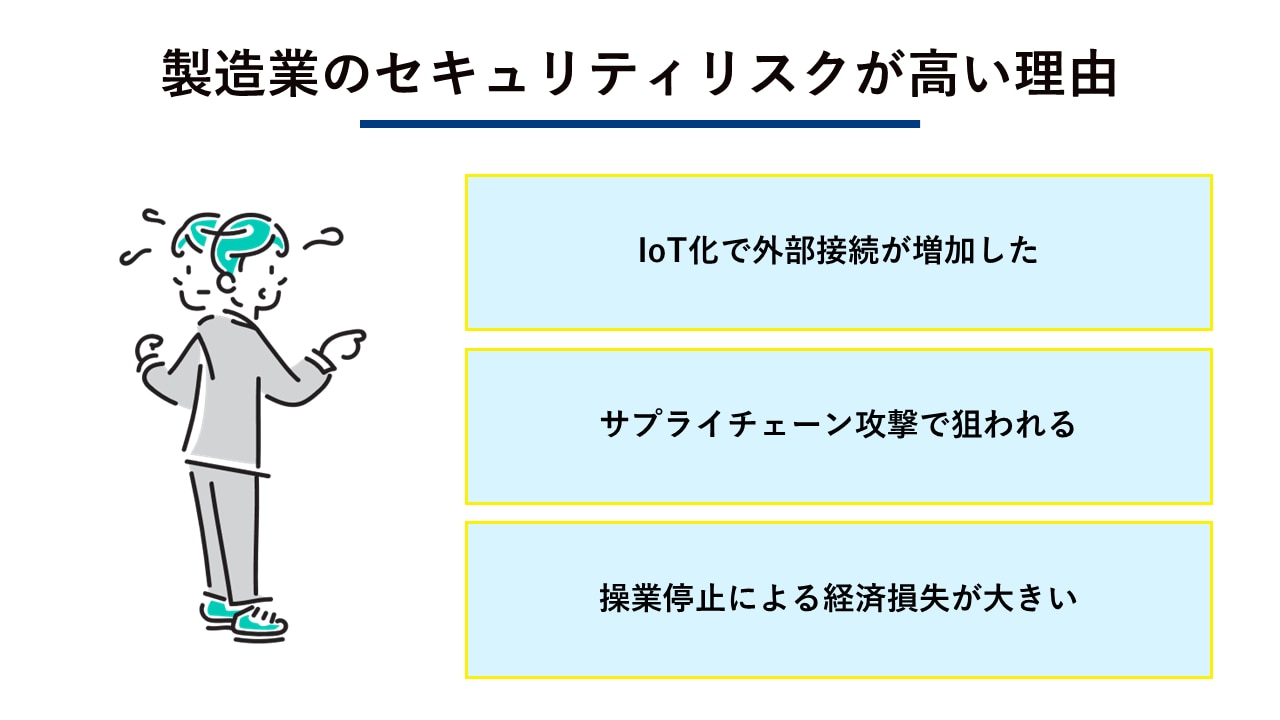
製造業に対するサイバー攻撃は増加傾向にあり、インターネットとの接続点の増加や取引先とのつながりが主な要因です。
標的になる理由 | 影響と特徴 |
|---|---|
IoT化による接続の増加 | 閉域網だった工場が外部ネットワークとつながり、侵入経路が拡大している |
サプライチェーン攻撃の標的 | セキュリティが手薄な関連企業を踏み台にして、大企業や重要拠点へ侵入される |
操業停止による甚大な損失 | ランサムウェア感染などで生産ラインが止まれば、納期遅延や巨額の損害が発生する |
IoT化で外部接続が増加した
スマートファクトリー化やIoT機器の導入により、かつては外部から隔離されていた工場のシステムがインターネットと接続される機会が増加しています。生産データの収集やリモート監視を目的にネットワークをつなぐと、外部からの不正アクセスを受ける入り口が生まれてしまうことは避けられません。生産性向上のためのデジタル化が、新たなセキュリティリスクを抱える要因になっていると言えます。
サプライチェーン攻撃で狙われる
強固なセキュリティを持つ大企業を直接狙うのではなく、取引先や関連企業を踏み台にするサプライチェーン攻撃の標的として製造業が狙われます。情報処理推進機構(IPA)が発表する「情報セキュリティ10大脅威」でも、「サプライチェーンや委託先を狙った攻撃」は8年連続で選出され、2026年版では2位にランクインするほど深刻な問題です。自社の対策が不十分だと、自社だけでなく取引先全体の操業を脅かす事態に発展するケースも珍しくありません。
参考:情報セキュリティ10大脅威 2026 | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
操業停止による経済損失が大きい
ランサムウェアなどのサイバー攻撃によって製造ラインが停止した場合、短期間の停止でも数億円規模の経済損失につながることがあります。生産が滞ることで納期遅延が発生し、取引先への違約金や顧客離れを引き起こす事態に陥りかねません。攻撃者にとっては、企業が身代金の支払いに応じやすい状況を作り出せるため、格好のターゲットとして認識されています。
【関連記事】
製造業特有のセキュリティ課題
OT環境と呼ばれる工場の制御システムには、一般的なオフィスITとは異なる制約が多く、一律のセキュリティ対策を適用できない課題があります。
特有のセキュリティ課題 | セキュリティ対策における制約 |
|---|---|
更新や再起動の困難さ | 24時間稼働を前提とするため、セキュリティパッチの適用やシステムの再起動が難しい |
サポート切れ機器の存在 | 10年以上稼働する専用機器が多く、最新のアンチウイルスソフトを導入できない |
持ち込み機器による感染 | 保守業者のPCやUSBメモリ経由で、オフライン環境でもマルウェアが侵入する |
システムの更新や再起動が難しい
工場の制御システムは安定的な連続稼働が最優先されるため、OSのアップデートやセキュリティパッチを即座に適用することが困難です。アップデートによってシステムに不具合が生じたり、再起動に伴うライン停止が発生したりすることを現場が強く懸念する傾向があります。結果として、既知の脆弱性が放置されたまま運用を続けざるを得ない状況に陥っていきます。
サポート切れの古い機器が多い
製造設備は一度導入すると10年以上稼働し続けるため、OSのサポート期限が切れた古い機器が多数残存しています。こうした旧式のシステムは最新のアンチウイルスソフトをインストールできないことが多く、ネットワーク上で無防備な状態に置かれます。設備のリプレイスには多額の投資が必要となるため、簡単に新しい機器へ入れ替えられない事情も課題の解決を難しくする要因です。
持ち込み機器経由で感染する
インターネットから切り離されたオフライン環境であっても、保守作業用の持ち込みPCやUSBメモリを経由してマルウェアに感染するリスクがあります。外部業者が持ち込んだ機器が事前にウイルスチェックされていなかった場合、そこから工場内のネットワークへと被害が拡大するケースも報告されています。
製造業が実践すべきセキュリティ対策
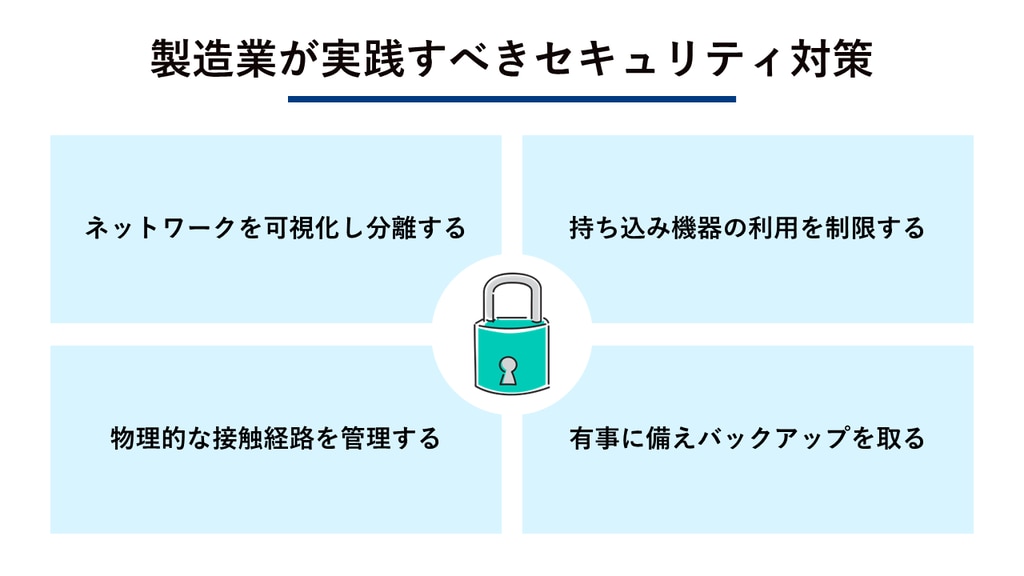
既存のシステム環境を大きく変更せず、稼働の安定性を保ちながら被害を防ぐための多層的な対策が求められます。
実践すべき対策 | 対策の目的と効果 |
|---|---|
ネットワークの可視化と分離 | 産業用IDS/IPSなどで不正な通信を検知し、感染被害が工場全体に広がるのを防ぐ |
持ち込み機器の利用制限 | USBメモリなどの私物利用を禁じ、ウイルスチェックを徹底する |
入退室管理と資産管理 | 重要設備への物理的な接触を制限し、誰がいつ操作したかを記録する |
有事に備えたバックアップ | サイバー攻撃を受けても迅速にシステムを復旧できる体制を整える |
ネットワークを可視化し分離する
工場内のネットワークにおいて、どの機器が通信を行っているかを可視化し、システムごとにネットワークを適切に分離します。生産ラインや設備単位でネットワークを分割しておけば、万が一一部の機器がマルウェアに感染しても、他のラインへの被害拡大を食い止められます。既存システムに影響を与えないよう、トラフィックデータを監視するだけの専用ツールを導入する手法も有効に機能するでしょう。
制御機器そのものにソフトウェアを導入できない場合は、産業用のIDS/IPSによってネットワークレベルで不正な通信を検知・遮断する方法が現実的です。PLCのように対策が難しい機器についても、ネットワーク側で監視の網をかけることで、設備を止めずに防御の層を重ねられます。
持ち込み機器の利用を制限する
保守用のPCやUSBメモリなどの持ち込み機器について、厳格な利用ルールを定め、外部からのウイルス持ち込みを遮断します。私物のUSBメモリの使用を禁止し、専用のチェック端末でウイルススキャンをクリアした機器のみ接続を許可する運用が基本です。技術的な制御と併せて、入退室時の手荷物検査など物理的な管理も組み合わせることで、持ち込みによる感染リスクを低減しやすくなります。
物理的な接触経路を管理する
サイバー空間の対策だけでなく、工場内への不審者の侵入や不正な操作を防ぐために、入退室管理やIT資産管理の仕組みを整えます。サーバーや制御盤に直接USBを挿されるなど、物理的な接触による攻撃は、ネットワーク上のファイアウォールでは防ぐことができません。多要素認証を用いた入退室管理と操作ログの記録を組み合わせ、誰がいつ重要な設備に触れたかを追跡できる状態にしておくことが重要です。
また、外部業者が持ち込む記憶媒体については、端末にソフトウェアをインストールせずにウイルスチェックができるUSBポータブル型のスキャンツールを入口に設置する方法があります。既存の制御端末に手を加えずに水際対策を強化できるため、OT環境でも導入しやすい対策です。
有事に備えバックアップを取る
サイバー攻撃によってデータが暗号化されたりシステムが破壊されたりした際に、迅速に生産を再開できるようバックアップを取得します。バックアップデータ自体がランサムウェアの標的にならないよう、ネットワークから切り離したオフライン環境で保管する仕組みが必要です。定期的にバックアップからシステムを復旧するテストを実施し、いざという時に想定通りに動くかを検証しておくことも重要です。
【関連記事】
製造業のセキュリティ対策はどう進める?
工場セキュリティを強化するには、現状の把握からルール策定まで、段階的に計画を立てて進めることが求められます。
セキュリティ対策の進め方 | 具体的な実施内容 |
|---|---|
満たすべき要件の整理 | 法令やガイドライン、取引先からのセキュリティ要件を確認する |
資産とリスクの特定 | 工場内に存在する全機器を洗い出し、それぞれの脆弱性を評価する |
稼働を妨げないルール作り | パッチ適用のタイミングや持ち込み機器の扱いなど、現場に即したルールを定める |
周知と運用の開始 | 従業員への教育を行い、定めたルールに沿って運用をスタートさせる |
自社が満たすべき要件を整理する
対策の第一歩として、自社が遵守すべき法規制や、経済産業省のガイドライン、取引先から求められているセキュリティ要件を明確にします。事業継続計画(BCP)の内容とも照らし合わせ、万が一の事態にどのシステムを最優先で守り、復旧させるべきかの目標を定めます。基準を設けることで、過不足のない適切なセキュリティ投資の計画を立てやすくなると考えられます。
工場内の資産とリスクを特定する
工場内で稼働しているすべてのPC、サーバー、制御機器などのIT・OT資産を洗い出し、ネットワーク構成を含めた現状を把握します。古いOSを使用している機器はどれか、外部と通信している端末はないかなど、機器ごとの脆弱性やリスクを評価してリスト化します。正確な現状把握ができていなければ、対策の優先順位を判断できず、無駄な投資を招く原因になりかねません。
稼働を妨げない運用ルールを作る
把握したリスクに対し、工場の24時間稼働や生産目標の達成を阻害しない範囲で、現場が実行可能な運用ルールを策定します。OSのアップデートは定期点検のタイミングに合わせて行う、あるいはネットワーク分離によってアップデートの代替措置とするなど、現実的な対応策を定めることが一般的です。IT部門だけでルールを決めるのではなく、生産現場の担当者と協議しながら、実効性の高い手順に落とし込むことが重要です。
現場へ周知して運用を開始する
策定したルールをマニュアル化し、工場で働く全従業員や外部の協力業者に対して周知を徹底したうえで運用を開始します。ルールを作って終わりにせず、新しい機器が導入された際や、担当者が変更になった際の手続きもプロセスとして組み込んでおくことが重要です。定期的に運用の状況を監査し、ルールが形骸化していないかを見直すサイクルを回していく仕組みを整えます。
何から着手するか迷う場合はアセスメントから始める
進め方の全体像は理解していても、自社の工場にどのリスクがどれだけ潜んでいるかが分からなければ、対策の優先順位は決められません。こうした場合は、現状把握を目的としたアセスメントから着手する方法が現実的です。
アセスメントの内容 | 把握できること |
|---|---|
リスクシナリオ分析 | 過去のインシデント事例をもとに、自社で起こり得る被害の道筋を整理する |
工場ネットワークの通信分析 | 一定期間の通信を監視し、実際に何がどこと通信しているかを可視化する |
対策の優先順位付け | 業務の重要度と脅威のレベルを突き合わせ、投資すべき領域を明確にする |
机上と現場の両面から現状を可視化する
アセスメントでは、ガイドラインに沿った机上の整理と、実際の工場ネットワークの通信分析を組み合わせることで、認識していなかった接続や機器が明らかになります。机上の整理では、他社で発生したインシデント事例をもとに、自社の工場で起こり得る被害の道筋をリスクシナリオとして整理します。台帳上は閉域網とされていた設備が外部と通信していた、把握していない保守用の回線が残っていたといった事実は、実測して初めて見えてくるものです。事実にもとづいて現状を把握できれば、経営層に対しても投資の必要性を具体的な根拠とともに説明しやすくなります。
設計・構築から運用定着までを一貫して進める
アセスメントは現状把握だけで終わらせず、その結果を対策の設計・構築や運用定着にどうつなげるかまで見据えて計画することで、投資が一過性のものになりにくくなります。テスト運用による検証、運用実務者への教育、他拠点への横展開までを想定した進め方を最初に描いておくと、着手時点の判断もぶれにくくなります。
複数の工程を別々の事業者に依頼すると、IT側とOT側で判断が分かれて調整に時間がかかることも少なくありません。アセスメントから導入後のサポートまでを一貫して任せられる体制を選ぶことで、調整役となる担当者の負担を抑えられます。
製造業のセキュリティ対策を成功に導くポイント
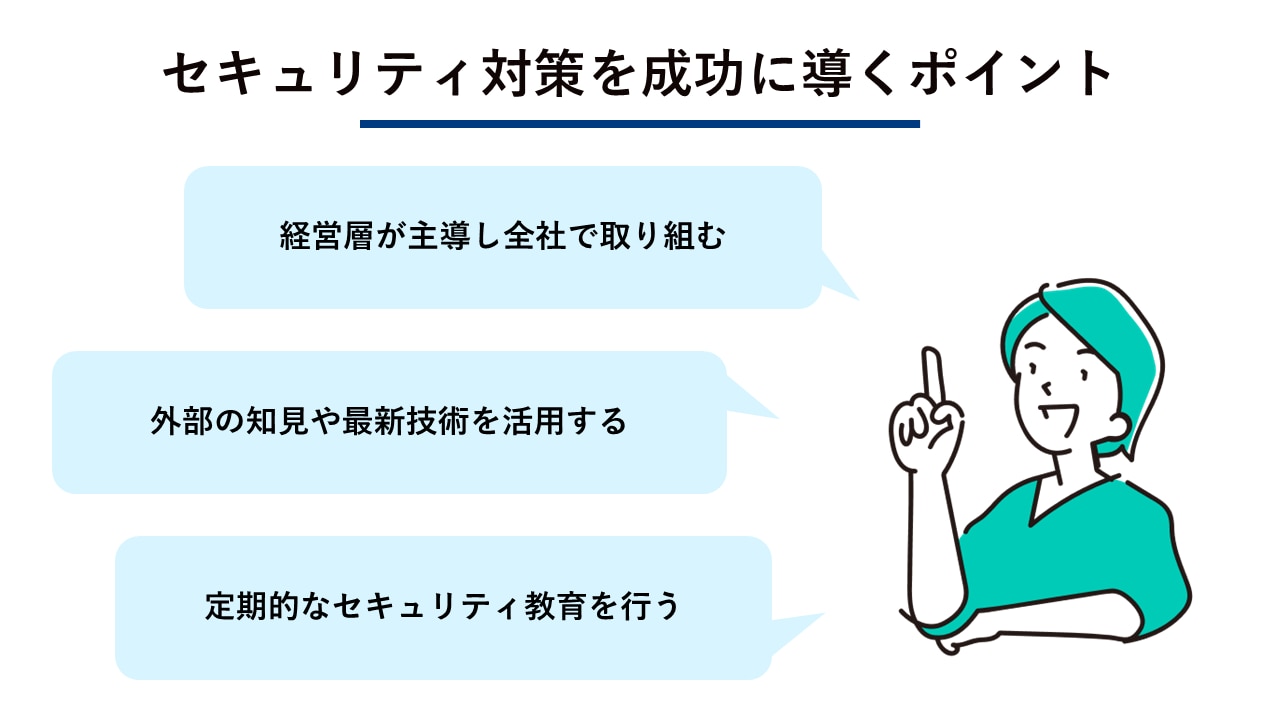
ITとOTの文化の違いを乗り越え、実効性のあるセキュリティ体制を築くための重要な視点が存在します。
対策を成功に導くポイント | 実践するための視点 |
|---|---|
経営層主導での取り組み | コストではなく投資として捉え、トップダウンで全社的な協力を促す |
外部知見や最新技術の活用 | IT/OTの専門知識を持つ外部パートナーと協力し、効率的に環境を構築する |
定期的なセキュリティ教育 | 従業員一人ひとりの意識を高め、ヒューマンエラーによる事故を防ぐ |
経営層が主導し全社で取り組む
工場セキュリティの強化は、IT部門や工場長だけの課題に留めず、経営層がリスクを正しく認識して主導権を握る体制が求められます。セキュリティ対策には相応の予算と人員が必要ですが、これを単なるコストとみなすと、現場の協力が得られず計画が停滞しがちです。操業停止リスクから企業を守るための重要な投資として位置づけ、全社的なプロジェクトとして推進する姿勢が成功を左右します。
外部の知見や最新技術を活用する
ITとOT両方の専門知識を持つ社内人材を育成するのは難しいため、豊富なノウハウを持つ外部パートナーの知見を積極的に活用します。制御システムの監視ツールや、既存環境に影響を与えにくいエッジソリューションなど、最新技術を適切に取り入れることで対策の難易度が下がります。
パートナーを選定する際は、製品を提供できるかどうかだけでなく、経済産業省の工場システム向けガイドラインの考え方を理解し、対策の進め方から説明できるかどうかが判断の分かれ目になります。また、主要な産業機器メーカーとの評価が済んだ推奨品を提示できるパートナーであれば、自社で改めて動作検証を行う負担を抑え、稼働を止めずに導入を進めやすくなります。
定期的なセキュリティ教育を行う
システムによる技術的な防御だけでなく、現場で働く従業員のセキュリティ意識を高めるための継続的な教育を実施します。不審なメールの開封や私用USBの接続といったヒューマンエラーは、どんなに高度なシステムを導入しても完全に防ぐことは困難です。最新のサイバー攻撃の手口や、自社のルールが持つ意味を定期的に伝えることで、組織全体の防御力を底上げしていきます。
まとめ
製造業のセキュリティ対策は、IoT化やサプライチェーン攻撃のリスクが高まる一方で、OT環境特有の「更新が難しい」「止められない」という課題と向き合う必要があります。ネットワークの適切な分離や持ち込み機器の利用制限、既存資産の可視化など、稼働を阻害しない現実的なルールと仕組みを導入することが重要です。
しかし、これらの対策を自社だけで進めるにはITとOT双方の専門知識が求められ、限られたリソースで既存設備の安定稼働を維持しながら対応していくには相応の負担がかかります。
萩原テクノソリューションズでは、工場の内外に存在するセキュリティリスクを診断・分析したうえで、産業用IDS/IPSやホワイトリスト型のウイルス対策、USBポータブルスキャン、セキュアなバックアップなど、現場の制約に合わせたソリューションを提供しています。アセスメントから設計・構築、導入後の運用教育や他拠点への展開までを一貫して支援していますので、工場セキュリティの進め方に課題をお持ちの方はお気軽にご相談ください。
取り扱いサービスの全体像をまとめた「工場セキュリティサービス紹介資料」もご用意しています。工場セキュリティの具体的なソリューションラインアップやサービスの流れは、下記のページで詳しくご紹介しています。ぜひご覧ください。