OTセキュリティガイドラインとは?主要な種類と対策手順を紹介
OTセキュリティガイドラインは、製造業などの制御システムをサイバー攻撃から守るため、独自の稼働制約やサプライチェーンに配慮して策定された専用の対策指針です。一般的なITセキュリティをそのまま適用することが難しい工場環境において、経営層から現場までが一体となって対策を進めるための重要な基準となります。本記事では、OT専用の指針が求められる背景と、経産省やNISTなどが発行する主要なガイドラインの特徴を解説します。さらに、指針に基づく具体的な対策手順や、現場への導入時に直面しやすい課題の解決策までを通して整理します。
この記事の要約
- OT環境は稼働継続が最優先であり、IoT化で増大するサイバーリスクからシステムを守る専用の指針が必要である
- 主要な指針として、経産省の工場向け・半導体向けガイドラインや、国際規格のIEC 62443、NIST SP800-82が存在する
- 対策は資産とリスクの特定から始め、運用ポリシーの策定、技術的な防御策の導入、異常発生時の対応手順整備の順に進める
- IT部門とOT部門の連携不足は役割分担で解消し、インシデント対応組織(FSIRTなど)を整備する
- 更新不可の古い機器には、ネットワークの分離や仮想パッチなどの代替手段を用いて多層的な防御策を講じる
OT専用の指針が求められる背景
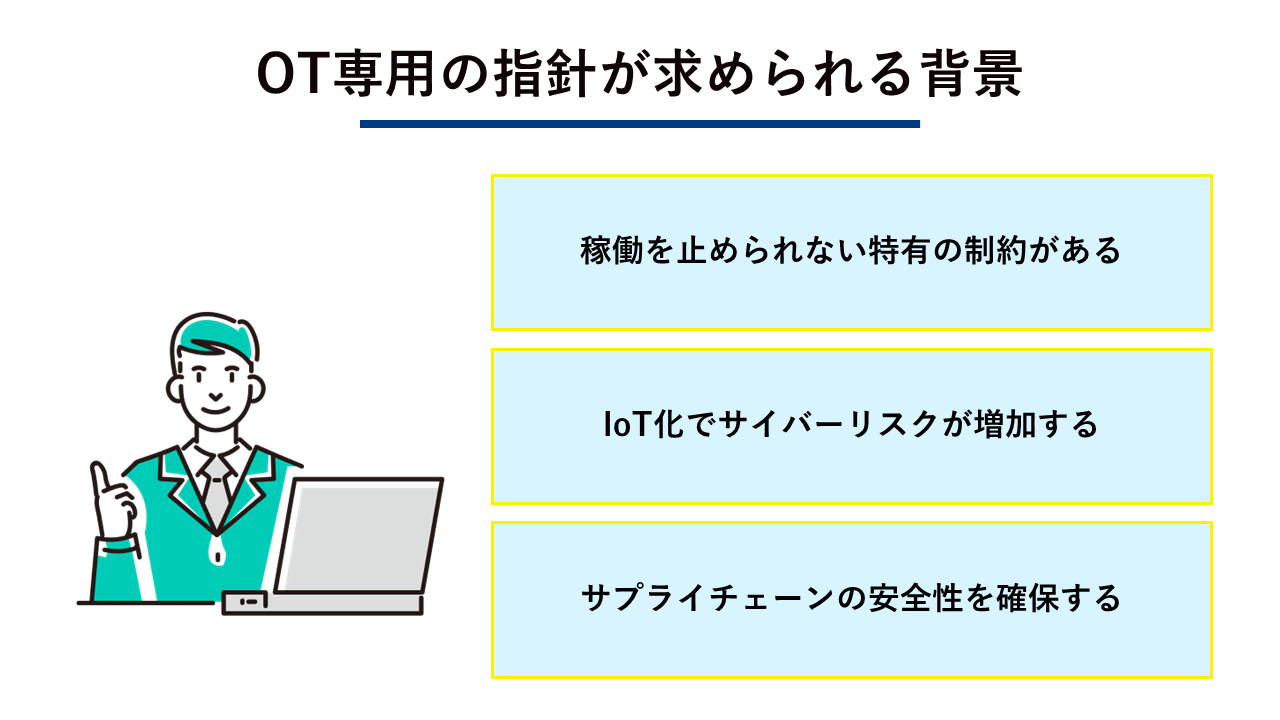
一般的なITセキュリティとは異なり、工場などのOT(運用技術)環境には特有の事情が存在します。ここでは専用の指針が必要とされる背景を整理します。
求められる背景 | 考慮すべき要点 |
|---|---|
稼働継続の制約 | 24時間稼働を前提とするため、IT環境のような再起動やパッチ適用が難しい |
IoT化に伴うリスク | 外部ネットワークとの接続が増え、マルウェア感染などの脅威に晒されやすい |
サプライチェーンの保護 | 自社の被害が取引先にも波及するため、全体でのセキュリティ水準確保が必要 |
稼働を止められない特有の制約がある
工場などのOT環境では、システムの可用性(システムが継続して稼働できること)が最優先されます。24時間365日の連続稼働を前提として設計されている設備が多く、セキュリティ対策のためのシステム停止や再起動を容易に行えません。IT環境のように、OSの更新プログラムやセキュリティパッチを頻繁に適用することが実務上困難なケースも少なくないのが実情です。稼働を維持しながらサイバー攻撃を防ぐためには、ITとは異なるアプローチが求められます。たとえば、パッチ適用に代わる仮想パッチの導入や、ネットワークの分離といった独自の工夫を凝らすことで、可用性を損なわずにセキュリティ水準を引き上げる方針を採用します。
IoT化でサイバーリスクが増加する
スマート工場の推進やIoT機器の導入により、これまで外部と遮断されていた制御システムがネットワークに接続される機会が増えています。インターネット経由でマルウェアに感染し、生産ラインが停止するようなサイバーインシデントの発生も報告されるようになりました。外部ネットワークとの接点が増加することで、従来の物理的なアクセス制限だけでは防ぎきれない新たな脅威が生まれています。USBメモリなどの記録媒体を経由したウイルス感染のリスクも依然として高く、デジタル技術を活用して生産効率を高める一方で、ネットワーク接続を前提としたセキュリティ対策を講じなくてはなりません。
サプライチェーンの安全性を確保する
自社の工場がサイバー攻撃を受けると、部品供給の遅れや品質不良を引き起こし、取引先などサプライチェーン全体に多大な影響を及ぼします。近年は、セキュリティ対策が手薄な関連企業を踏み台にして、本命の大手企業へ侵入するサプライチェーン攻撃も増加傾向にあります。そのため、国内外の取引先から、一定水準以上のセキュリティ対策を取引条件として要求されるケースが増えてきました。サプライチェーン全体の安全性を証明する手段として、公的なガイドラインへの準拠が有効に機能します。自社のセキュリティ体制を客観的な指標で示すことができれば、取引先からの信頼獲得にもつながります。
【参考】
主要なOTセキュリティガイドライン
OT環境の安全性を高めるため、国内外でさまざまなガイドラインや規格が策定されています。それぞれの指針が持つ特徴や対象範囲を整理します。
ガイドラインの種類 | 主な特徴と対象 |
|---|---|
経産省 工場システム向け | 日本の製造業を対象に、経営層から現場までの役割とサイバー・フィジカル対策を示す |
経産省 半導体工場向け | 半導体デバイス工場特有の環境(Purdueモデル等)に合わせた具体的な対策指針 |
IEC 62443 | 制御システムのライフサイクル全体をカバーする国際的なセキュリティ規格 |
NIST SP800-82 | 米国国立標準技術研究所が発行した、工業制御システム向けの詳細なセキュリティ対策 |
経産省の工場システム向けガイドライン
経済産業省が発行した「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」は、日本の製造業に向けた実践的な指針です。サイバー攻撃によって物理的な生産設備に被害が及ぶリスクを低減するため、経営層から工場長、現場の担当者まで、それぞれの役割に応じた対策のあり方を提示しています。自社のリスクを正しく認識し、スマート化を進めるうえで必要となるセキュリティ対策をステップごとに導入するための手引書として活用できます。大企業だけでなく、サプライチェーンを構成する中小企業でも導入しやすいように、優先的に着手すべき項目が整理されている点も大きな特徴です。
参考:工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン(METI/経済産業省)
経産省の半導体工場向けガイドライン
2025年に経済産業省が公開した「半導体デバイス工場におけるOTセキュリティガイドライン」は、半導体産業に特化したセキュリティ指針です。一般的な組立工場とは異なる半導体製造の複雑なアーキテクチャ(Purdueモデルなど)を踏まえ、クリーンルーム内の装置やファブシステムに対する具体的なリスク分析手法を提示しています。国際的なサプライチェーンを意識し、SEMIなどの国際規格との整合性を図りながら、より高度な攻撃を想定した防御策がまとめられています。半導体工場だけでなく、そこに設備を納入する装置メーカーや設備メーカーにとっても、自社製品のセキュリティ要件を検討する際の重要な基準となります。
参考:半導体デバイス工場におけるOTセキュリティガイドライン(METI/経済産業省)
IEC62443
IEC62443は、国際電気標準会議(IEC)とISA(国際自動制御学会)のISA99委員会が共同で策定した、産業オートメーションおよび制御システム(IACS)向けの国際的なセキュリティ規格です。ISA/IEC 62443とも呼ばれます。コンポーネントの設計段階からシステムの構築、運用、保守に至るまでのライフサイクル全体を対象としており、リスクに応じたセキュリティレベルを段階的に設定できる点に特徴があります。海外展開を行う製造業や、グローバルな取引先を持つ企業にとって、セキュリティ水準を国際標準に合わせて統一するための基準として広く採用されています。この規格に準拠することで、異なるベンダーの機器が混在する工場環境においても、一定のセキュリティ基準を保ったままシステムを統合することが可能になります。
NIST SP800-82
NIST SP 800-82は、米国国立標準技術研究所(NIST)が発行したOT(制御システム)向けのセキュリティガイドラインです。2023年9月に公開された最新版のRev.3では、従来の工業制御システム(ICS)から対象範囲がOT全般へと拡大されています。制御システム特有のパフォーマンス要件や信頼性を考慮しつつ、リスクアセスメント、ネットワーク分離、アクセス制御などの詳細な技術的対策を網羅しています。米国の重要インフラ事業分野で広く採用されているだけでなく、各国のセキュリティ規格や企業の社内ガイドラインを策定する際の基礎資料としても頻繁に参照される権威ある文書です。Rev.3ではこのほか、OT特有の脅威・脆弱性やリスクマネジメントに関する記述が更新され、NIST SP 800-53 Rev.5のセキュリティ管理策をOT環境向けに読み替える「OTオーバーレイ」が追加されました。
ガイドラインに基づく対策の手順
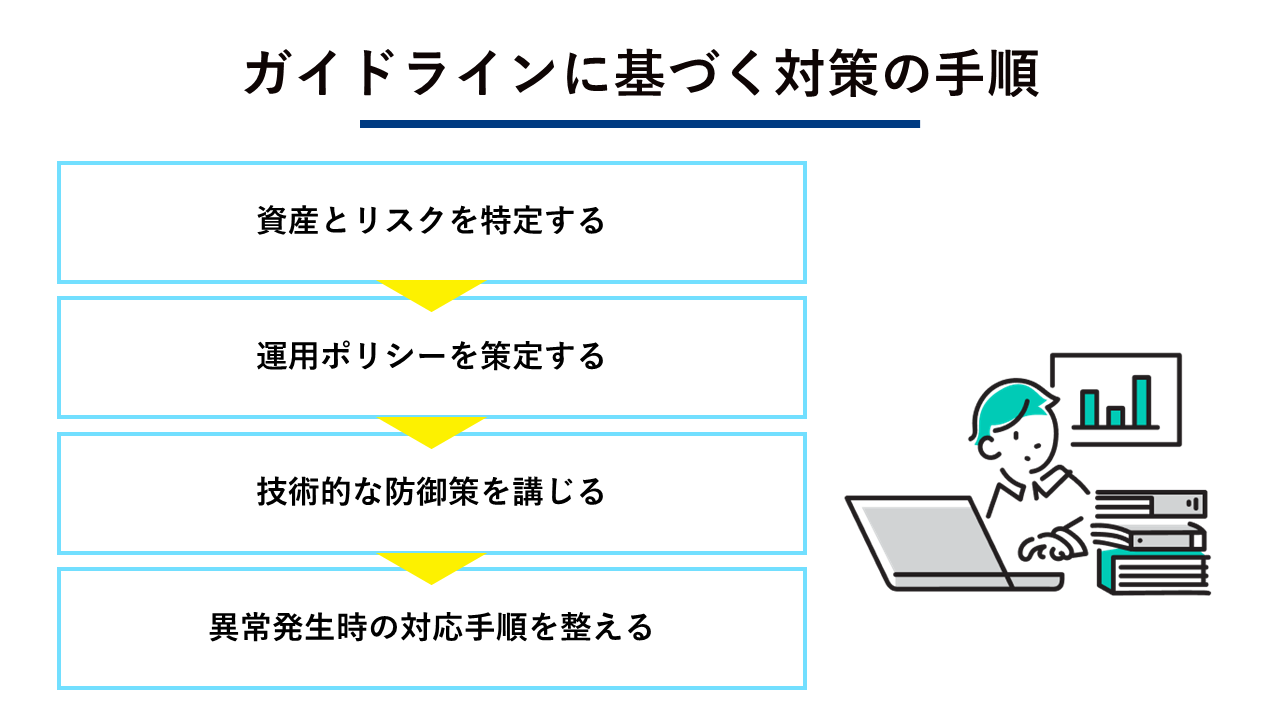
ガイドラインを実務に落とし込むためには、現状の把握から運用体制の構築までを段階的に進める必要があります。具体的な対策の進め方を整理します。
対策のステップ | 実施すべき具体策 |
|---|---|
手順1:資産・リスク特定 | 守るべき機器をリストアップし、それぞれの脅威と影響度から保護の優先順位を決める |
手順2:運用ポリシー策定 | 組織全体で遵守すべきルールを明文化し、従業員へのセキュリティ教育を計画する |
手順3:技術的防御策 | ネットワークの分離やアクセス制御など、システムに応じた技術的な防御手段を導入する |
手順4:異常時の対応手順 | インシデント発生時の連絡網や復旧手順を整備し、被害を最小限に抑える体制を整える |
手順1 資産とリスクを特定する
OTセキュリティ対策の第一歩は、保護すべき資産を正確に把握し、それぞれのリスクを評価することです。工場内に存在するネットワーク機器、制御装置、PCなどのインベントリ情報をリストアップし、どの資産が生産活動に直結しているかを分類します。続いて、各資産に対する脅威(マルウェア感染、不正アクセスなど)と、被害が発生した場合の業務への影響度を分析しなくてはなりません。この評価結果をもとに、対策を講じる優先順位を決定し、限られたリソースを効果的に配分する準備を整えます。正確な資産目録を作成することで、万が一のインシデント発生時にも被害範囲を迅速に特定できるようになります。
なお、リスクの洗い出しは机上の整理だけで完結せず、実際の工場ネットワークを確認する作業も必要になります。自社の担当者だけで全ラインを対象に調査を行うことが難しい場合は、外部のアセスメントサービスを活用する進め方が現実的です。
手順2 運用ポリシーを策定する
資産とリスクが明確になったら、組織全体で遵守すべきセキュリティの運用ポリシーを明文化します。外部メディア(USBメモリなど)の持ち込みルール、パスワードの管理基準、リモートメンテナンス時の接続許可手順などを具体的に定めます。ルールを定めるだけでなく、現場の作業員や保守担当者に対して定期的なセキュリティ教育を実施し、規定の目的を理解させることが重要です。運用ポリシーの浸透が、人為的ミスによるセキュリティインシデントを防ぐ強固な土台となります。さらに、一度策定したポリシーは定期的に見直し、新たな脅威や工場の環境変化に合わせてアップデートを続ける作業も必要です。
手順3 技術的な防御策を講じる
策定したポリシーに基づき、システムの特性に合わせた技術的な防御手段を導入します。ITネットワークとOTネットワークの間にファイアウォールを設置して通信を制御するセグメンテーションや、不要なポートの閉鎖、アクセス権限の最小化などを実施します。また、USBメモリ経由でのウイルス感染を防ぐための物理的なポート封鎖や、マルウェア検知システムの導入も有効な手段です。生産設備の稼働に悪影響を与えない防御策を選定し、テスト環境での検証を経たうえで本番環境へ適用します。技術的防御は一度導入して終わりではなく、稼働状況を継続的にモニタリングする監視体制とセットで運用します。
手順4 異常発生時の対応手順を整える
万が一サイバーインシデントが発生した場合に備え、被害を最小限に食い止めるための対応手順を事前に整備しておきます。異常を検知した際の報告ルート、ネットワークの遮断基準、システムの復旧手順などをマニュアル化し、関係者間で共有します。また、工場におけるインシデント対応組織(FSIRTなど)を立ち上げ、有事の際の指揮系統を整備しておくことも有効です。定期的にサイバー攻撃を想定した訓練を実施し、対応手順の実効性を確認しながら継続的に改善を図っていきます。こうした事前の準備が、緊急時の混乱を抑え、生産ラインの早期復旧につながりやすくなります。
対策を阻む課題と解決策は?
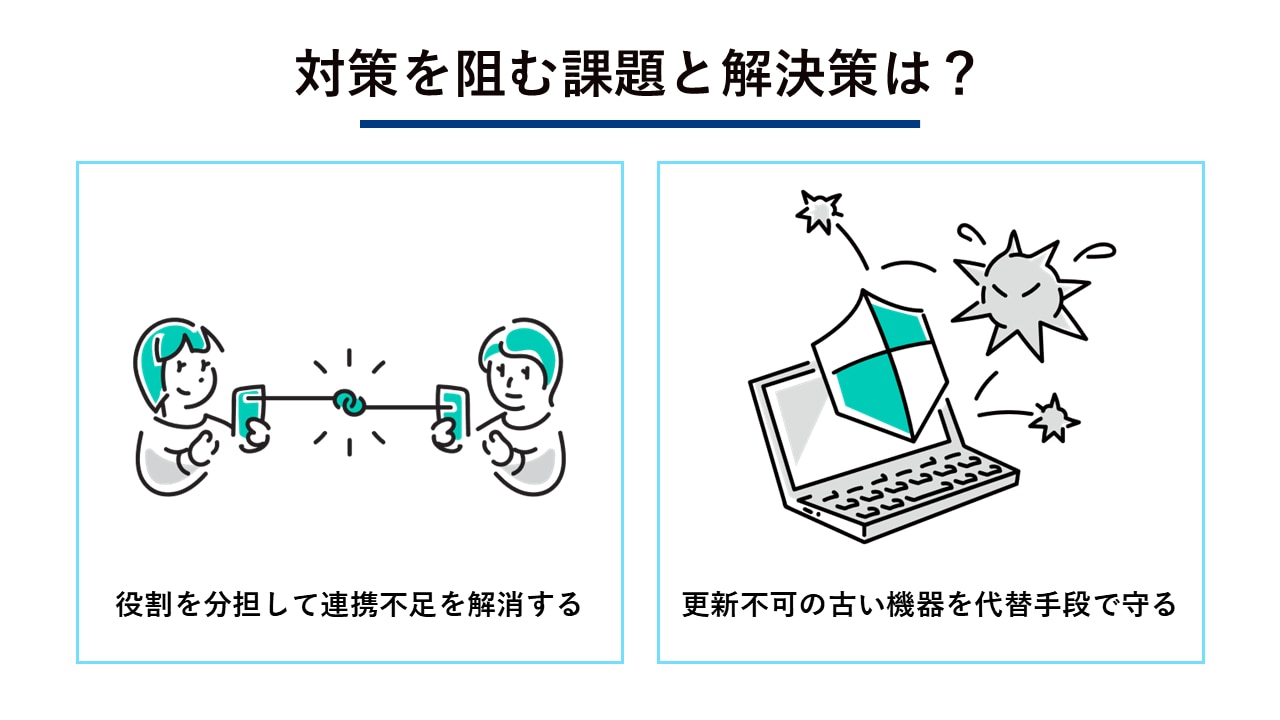
OTセキュリティの導入プロセスでは、特有の課題に直面することが少なくありません。現場で直面しやすい壁とその解決策を整理します。
導入時の課題 | 効果的な解決策 |
|---|---|
部門間の連携不足 | IT部門とOT部門の役割を明確に分担し、共同で対応できる運用体制を構築する |
古い機器の保護 | サポート切れのOSには、ネットワークの分離や仮想パッチなどの代替手段を適用する |
役割を分担して連携不足を解消する
セキュリティ推進組織を設置し、IT部門とOT部門の役割を具体的に分担することで、連携不足による対策の停滞を解消しやすくなります。IT部門は最新のセキュリティ技術に精通している一方で、工場の稼働制約に関する知見が乏しいケースがあり、OT部門は設備の安定稼働を重視するあまりセキュリティ対策に消極的になりがちです。この溝を埋めるためには、経営層が旗振り役となり、両部門が共通の目標に向かって協力できる体制を構築しなくてはなりません。リスク評価や技術選定はIT部門が支援し、実際の適用判断や現場での運用はOT部門が担うといったルールを取り決めることで、現場に即した対策が進みやすくなります。
更新不可の古い機器を代替手段で守る
サポートが終了した古いOSを搭載した制御機器に対しては、直接的な対策ではなくネットワーク側での防御が有効に機能します。工場内には、専用ソフトウェアとの互換性問題から、OSのアップデートや最新のアンチウイルスソフトの導入が困難なレガシーシステムが数多く残存しています。これらの機器を守るためには、他のネットワークから隔離するマイクロセグメンテーションや、通信パケットを監視して攻撃を防ぐ仮想パッチ技術の導入が現実的な選択肢です。
端末側にソフトウェアを追加できる設備では、許可した動作以外を実行させないホワイトリスト型の対策が選択肢となります。一方、端末に手を加えられない設備では、産業用IDS/IPSによってネットワークレベルで不正な通信を検知・遮断する構成が採用されます。保守ベンダーの持ち込みPCや外部記憶媒体が主要な感染経路となるため、端末にソフトを常駐させずにウイルスチェックを行うポータブル型の検査ツールを併用し、水際で感染を止める運用も有効です。古い機器を無理に更新して生産活動に影響を及ぼすリスクを避けながら、多層的な防御網を構築してシステム全体の安全性を高めます。
外部パートナーを活用してガイドライン準拠を進める方法
ガイドラインは「何をすべきか」を示しますが、自社の工場設備にどう適用するかは各社が判断しなくてはなりません。社内のリソースだけで進めにくい場合の選択肢を整理します。
進め方のステップ | 適した状況 |
|---|---|
アセスメントで現状を可視化する | 構成図と実態が一致しておらず、対策の優先順位づけから支援を受けたい |
設計・構築から運用・他拠点展開まで任せる | 生産設備を止めずに対策を導入し、運用定着と他拠点への展開まで進めたい |
アセスメントで机上と現場の両面からリスクを可視化する
どの指針を軸に対策を進めるとしても、出発点となるのは自社の現状把握です。しかし、工場ネットワークは増設や設備更新を重ねた結果、構成図と実態が一致していないケースが多く見られます。外部のアセスメントサービスを利用すると、過去のインシデント事例に基づくリスクシナリオ分析と、一定期間のネットワーク監視による通信分析を通じて、未把握の機器や想定外の外部通信を事実として洗い出せます。可視化された結果は、経営層や取引先に対して対策の必要性と優先順位を説明する客観的な根拠としても機能します。萩原テクノソリューションズでは、局所から全体までの脆弱性診断を含むアセスメントサービスを提供し、必要なセキュリティ対策を可視化しています。
設計・構築から運用・他拠点展開までを一貫して任せる
アセスメントの後に控えるのは、対策の設計と構築、そして運用への定着です。生産設備を止めずに検証と適用を行う必要があるため、セキュリティ製品の知識とOT環境の運用知識の両方が求められる工程といえます。萩原テクノソリューションズでは、アセスメントで得た情報をもとに運用体制まで含めた対策を設計し、テスト運用による検証を経て導入します。導入時には運用実務者への教育を実施し、構築したモデルを専用パッケージとして他拠点へ展開する支援も行います。産業用PCやFAソリューションの納入で培った現場知見と、OTセキュリティ専門ベンダーとの連携により、ITとOTの境界を越えた対策を一貫して任せられる体制が整っています。
まとめ
OTセキュリティガイドラインに基づく対策は、自社の資産とリスクを特定し、運用ルールと技術的防御を組み合わせる作業です。稼働継続の制約や古い機器の存在など、OT環境ならではの課題に対処しながら進めるため、独力での判断や実行には相応の時間がかかります。
取引先からのセキュリティ要求が厳格化し、サプライチェーン全体の安全性確保が急務となる中で、IT部門との連携や現場のインシデント対応体制の構築まで手が回らないケースも珍しくありません。
自社の工場環境に合わせてガイドライン準拠の進め方を検討している方に向けて、萩原テクノソリューションズでは工場セキュリティのソリューションをご案内しています。アセスメントから設計・構築、運用実務者への教育、導入後のサポートまでを一貫して支援し、産業用IDS/IPSやUSBポータブルスキャンなど、設備の稼働に配慮した対策製品もご用意しております。詳細は下記ページからご確認いただけます。