ランサムウェアの感染経路は?6つの侵入口と対策、感染時の初動を解説

ランサムウェアの主な感染経路は、VPN機器、遠隔接続、メール、改ざんサイト、不正ソフト、USBの6つです。メール対策だけでは防ぎきれず、社外から接続できる機器や認証情報の管理にも目を向ける必要があります。
自社の対策を点検する際は、侵入口と感染に至る条件を対応づけて確認することが重要です。侵入口ごとの条件や被害事例を確認し、感染が疑われるときの初動、経路の調査、予防策へつなげます。
この記事の要約
侵入口はメールだけでなく、VPNや遠隔接続、USBなどにもある
感染が疑われる端末は隔離し、再起動や初期化を独断で進めない
感染経路の調査では、接続・操作・ファイル入手の記録を照合する
被害事例は、確認された侵入口と推測段階の原因を分けて読む
予防には脆弱性修正、認証強化、利用管理、監視を組み合わせる
ランサムウェアの感染経路
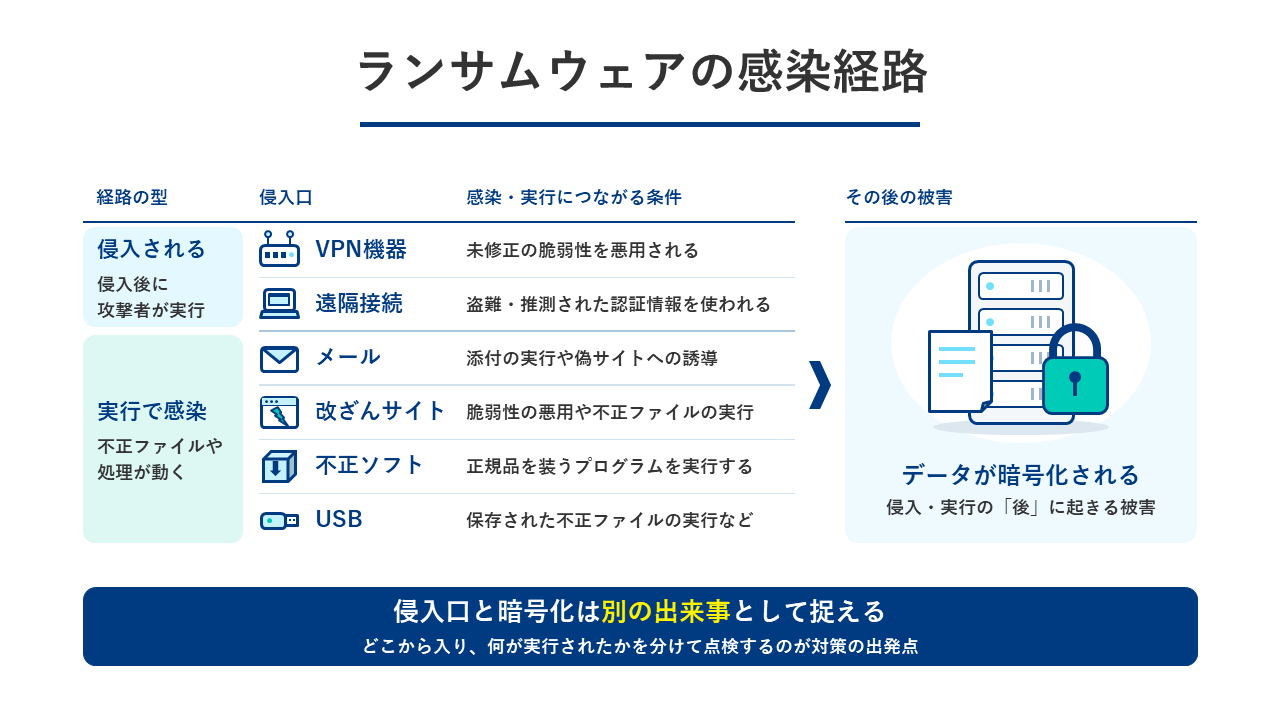
ランサムウェアは、不正ファイルの実行だけでなく、社内への侵入後に攻撃者が実行する場合もあります。侵入口と、その後の暗号化までを同じ出来事として捉えないことが対策の出発点です。
【関連記事】
VPN機器の脆弱性を突かれる
VPN機器に未修正の脆弱性があると、社内ネットワークへの侵入口になり得ます。VPNは社外から社内へ接続する仕組みで、通信を保護しても機器自体の弱点まではなくなりません。攻撃者は機器の欠陥を悪用して侵入し、内部の端末やサーバーへ攻撃を広げます。自社管理の機器だけでなく、委託先が保守のために設置した接続機器も確認対象です。
遠隔接続の認証情報を悪用される
遠隔接続のIDやパスワードが盗まれると、正規の利用者になりすまして侵入されます。離れた端末を操作するリモートデスクトップやVPNも対象で、パスワードの使い回しは侵入後の被害拡大にもつながりかねません。機器を更新していても、盗まれた認証情報によるログインまで防げるわけではありません。脆弱性への対応と認証の強化は、別々に点検する必要があります。
メールの添付やリンクで感染する
メールは、不正な添付ファイルの実行や悪意のあるサイトへの誘導を通じて感染の起点になります。添付ファイルから直接感染するだけでなく、別の不正プログラムが後からランサムウェアを取り込む場合もあります。一方、偽のログイン画面へ誘導するメールの目的は、感染ではなく認証情報の窃取かもしれません。メール起点の攻撃でも、実行されたものと入力した情報を分けて確認します。
改ざんサイトの不正処理で感染する
改ざんされたサイトは、ブラウザーなどの脆弱性を突いたり、不正ファイルを実行させたりして感染につなげます。普段利用するサイトでも、運営側が侵害されていれば安全とは限りません。閲覧時に脆弱性を悪用する攻撃と、偽の更新通知などで操作を促す攻撃では、感染に至る条件が異なります。サイトを開いた事実だけで原因を断定せず、その後の処理や操作も調べる必要があります。
不正なソフトの実行で感染する
正規ソフトを装った不正プログラムを実行すると、ランサムウェア感染につながる場合があります。非公式な配布サイトや海賊版などでは、目的のソフトに見せかけて悪意のある処理を実行させる手口に警戒が必要です。ただし、ダウンロードした事実だけで感染が確定するわけではありません。入手先に加え、どのファイルを開き、何をインストールしたかが調査の手掛かりになります。
USB内の不正ファイルで感染する
USBは、不正なファイルを端末へ持ち込む経路になります。保存されたプログラムの実行や脆弱性の悪用などが感染につながるため、挿しただけで必ず感染するという説明は正確ではありません。外部ネットワークと切り離した環境でも、媒体による持ち込みのリスクは残ります。工場の設備や保守用端末では、通信経路と媒体の両方を管理する必要があります。
感染が疑われるときの初動
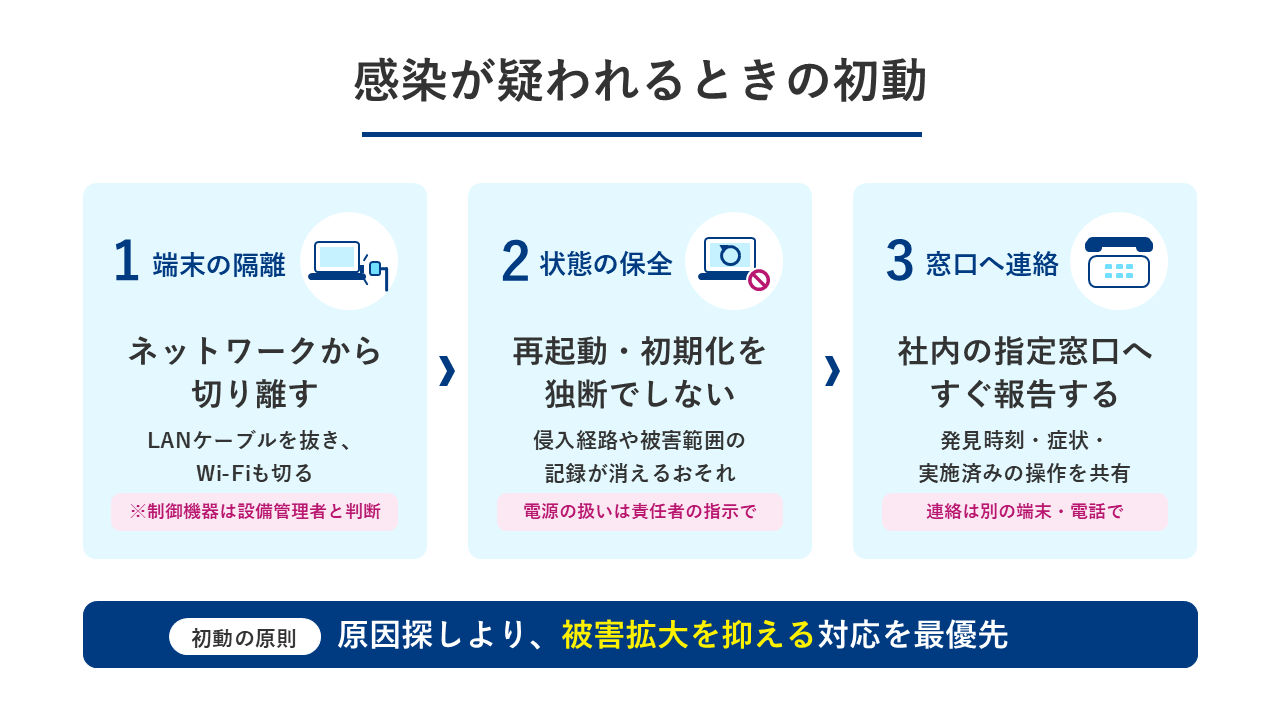
感染が疑われたら、原因探しよりも被害拡大を抑える対応を優先します。隔離と連絡を進め、調査に必要な情報を失う操作は独断で行いません。
初動の対応 | 判断・行動の要点 |
|---|---|
ネットワークからの隔離 | 対象端末の通信を遮断する |
状態の保全 | 再起動・初期化を独断で行わない |
社内外への連絡 | 発見時刻・症状・実施済みの操作を共有する |
対象端末をネットワークから隔離する
感染が疑われる端末は、切り離せるものからネットワークへの接続を遮断します。一般の業務用PCなら、LANケーブルを抜き、Wi-Fiなどの無線接続も切る対応が考えられます。ただし、工場の制御機器や連動するサーバーは、切断が設備の安全に影響する可能性を無視できません。設備管理者と対応責任者が影響を確認し、安全な切断方法や範囲を判断します。
再起動や初期化を独断で進めない
再起動や初期化は調査の手掛かりを失うおそれがあるため、独断では行いません。復旧を急いで初期化すると、侵入経路や被害範囲を調べる前に記録を消してしまう可能性があります。ただし、電源を維持する判断がすべての状況に当てはまるわけではありません。攻撃の進行状況と証拠保全、安全面を責任者や専門家へ伝え、その指示に沿って操作します。
社内窓口や専門家へ連絡する
発見した従業員は、社内の情報システム部門や指定窓口へ速やかに連絡します。発見時刻や端末名、表示内容、直前の操作、実施済みの対処を共有して状況を整理します。社内だけで対応を抱え込む必要はありません。対応責任者から専門企業、JPCERT/CC、警察などへ連絡します。ただし、感染が疑われる端末を連絡のために使い続けてはなりません。安全な別端末や電話を使います。
感染経路はどう調べる?
感染経路は、複数の記録を時系列で照合して絞り込みます。記録が残っていない場合もあるため、単独の痕跡だけで断定はできません。
調べる記録 | 確認するつながり |
|---|---|
接続ログ・端末記録 | 外部からの侵入と内部での操作 |
メール・ファイルの入手元 | 受信・取得と実行の関係 |
USBなどの接続履歴 | 媒体の利用と不正処理の関係 |
接続ログと端末記録を照合する
VPNなどの接続ログと端末の操作記録を照合し、侵入から暗号化までの流れを調べます。接続元、利用アカウント、ログイン時刻と、その後のファイル作成やプログラム実行が主な手掛かりです。暗号化を発見した時刻が、最初の侵入時刻とは限りません。ログの保存期間や機器間の時刻のずれも確認し、専門家と調査範囲を決めます。
メールやファイルの入手元を調べる
不審メールの受信とファイルの取得・実行を照合し、感染につながった操作を確認します。メールの配送記録、添付ファイル、リンク先、ダウンロード履歴などを保全して調べます。疑わしいメールを再び開いたり、添付ファイルを別の業務用PCで実行したりしてはなりません。原本を残し、調査担当者が安全な環境で解析する流れを取ります。
USBなどの接続履歴を確認する
USBなどの利用履歴と端末の記録を照合し、媒体が感染に関係したかを確認します。接続した日時や利用者、持ち込んだファイルを追いますが、接続履歴だけでは原因を特定できません。疑わしい媒体は他の業務用端末へ接続せず、使用を止めて管理します。誰がいつ使ったかを記録し、専門家による調査へ引き継ぎます。
被害事例に学ぶ侵入の原因
被害事例は、確認された事実と調査時点の推測を分けて読む必要があります。侵入口の管理不備と、侵入後に被害が広がった条件も同じではありません。
被害を受けた組織 | 公表・報道から確認できる論点 |
|---|---|
岡山県精神科医療センター | 保守用VPNと認証情報などの管理上の課題 |
KADOKAWAグループ | 窃取された認証情報による侵入と、窃取方法の未確定 |
岡山の病院でVPNが悪用される
岡山県精神科医療センターの被害では、保守用VPNが侵入口となり、認証情報などの管理上の問題が指摘されました。2024年5月に電子カルテシステムへ影響が生じ、患者情報などの流出も確認されています。ただし、侵入と内部への被害拡大を、単一の原因で説明できるわけではありません。2025年2月の調査報告書を紹介する報道では、認証情報の使い回しや未修正の脆弱性も指摘されました。管理上の問題と、特定の脆弱性が実際に悪用されたという断定は分けて読む必要があります。
参考:岡山県精神科医療センターにおけるサイバー攻撃に係る調査報告書の公表について - 医療安全情報 - 岡山県ホームページ(医療政策課)
参考:「情報流出は防げた人災」 県精神科医療センターへのサイバー攻撃 [岡山県]:朝日新聞
KADOKAWAで認証情報が盗まれる
KADOKAWAは、盗まれた従業員のアカウント情報を使われ、社内ネットワークへ侵入されたと公表しています。2024年6月に発生した攻撃では、ランサムウェアの実行と個人情報の漏えいにつながりました。ただし、同年8月5日の発表時点では、認証情報を盗まれた経路と方法は判明していません。フィッシングなどへの言及はありますが、添付メールからの感染が確認された事例ではありません。
感染経路に応じた予防策
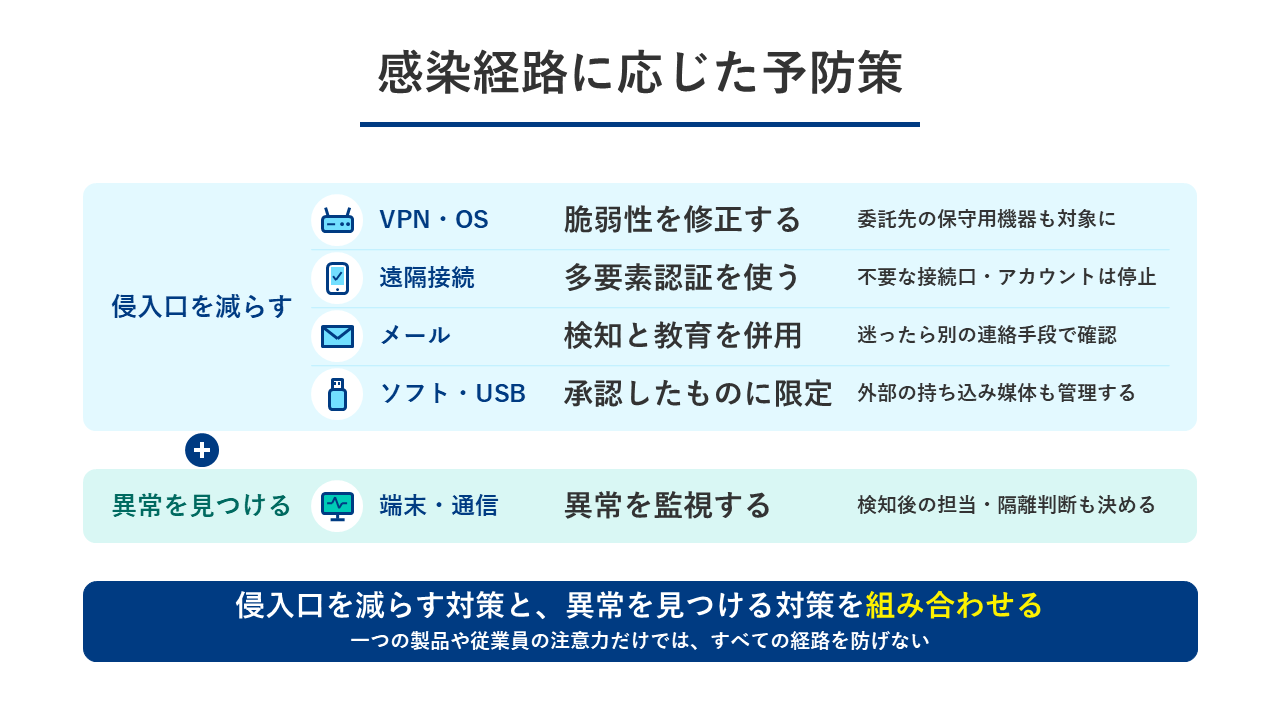
予防策は、侵入口を減らす対策と、侵入後の異常を見つける対策を組み合わせます。一つの製品や従業員の注意力だけで、すべての経路を防げるわけではありません。
【関連記事】
VPNやOSの脆弱性を修正する
VPN機器やOS、アプリの脆弱性は、提供元の修正プログラムを適用して対処します。機器台帳に管理者と更新状況を記録し、委託先の保守用機器も点検対象から外しません。工場設備などで直ちに更新できない場合は、提供元や保守会社と影響を確認します。修正までの間は、接続制限など提供元が示すリスク低減策も検討が必要です。
遠隔接続に多要素認証を使う
遠隔接続には多要素認証を導入し、パスワードだけに頼らない認証へ切り替えます。多要素認証は、パスワードと認証用端末など、異なる種類の要素を組み合わせる仕組みです。ただし、多要素認証を使ってもVPN機器の脆弱性は解消しません。不要な接続口やアカウントの停止、接続元の制限、権限の見直しも併せて進めます。
不審メールの検知と教育を進める
不審メールへの対策は、受信段階の検知と従業員教育を併用します。添付ファイルやリンク先を検査する仕組みに加え、判断に迷ったときの報告先も決めます。送信者名や文面の自然さだけでは、安全性を判断できません。添付ファイルの実行や認証情報の入力を求められたときに、別の連絡手段で確認する運用を定着させます。
ソフトの入手先とUSBを管理する
業務で使うソフトとUSBは、会社が承認したものに限定して管理します。ソフトの入手先と導入権限を決め、媒体の持ち込みや利用前の検査もルール化します。ネットワークから隔離された設備でも、媒体の安全性まで保証されるわけではありません。工場の保守作業では、外部担当者が持ち込む媒体も管理の対象に含めます。
端末と通信の異常を監視する
端末や通信を監視し、不審な動作を検知した後の対応まで決めておきます。端末の挙動を調べるEDRや、ネットワークの通信を分析するNDRなどが選択肢です。導入しただけで攻撃をすべて防げるわけではありません。警告の確認担当と連絡先、隔離の判断権限を定め、ログを調査へ使える形で保存します。
まとめ
ランサムウェア対策では、利用者が開くファイルだけでなく、外部接続機器と認証情報の管理を点検します。感染が疑われるときは隔離と連絡を優先し、経路を特定する前に復旧を急いではなりません。
工場では保守用の接続や持ち込み媒体も関係するため、設備担当者や保守会社と機器・接続を棚卸しします。情報システム部門が管理している範囲の確認だけでは、対策の抜けを見つけきれません。
ランサムウェアの感染経路を踏まえ、工場のセキュリティ対策を見直したい方へ。萩原テクノソリューションズでは、工場内外のリスクを診断・分析し、課題に応じた対策をご提案しています。メール・WebフィルタリングやUSB媒体のウイルスチェック、端末の不審な挙動を検知するEDRなどが対象です。対策の進め方から設計・構築、導入後のサポートまで、支援内容を以下でご確認ください。